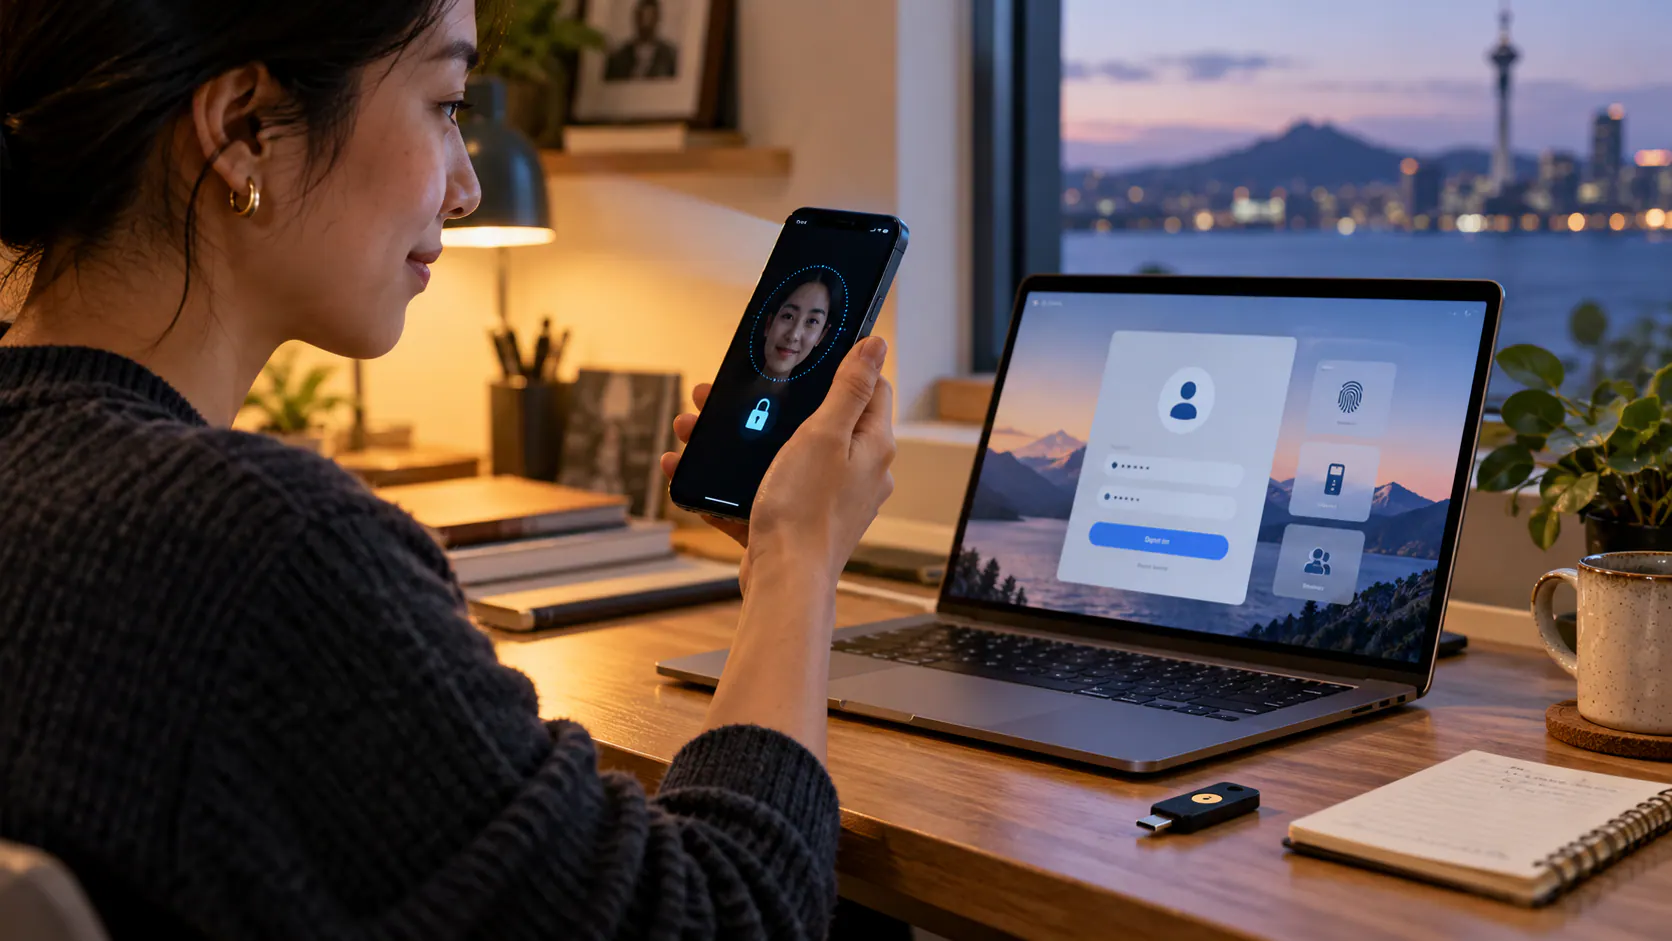
第一次使用通行密钥,过程几乎好得不像安全措施:网页没有要求输入长密码,手机看一眼脸,电脑就登录了。于是许多人以为密码从此彻底消失。直到手机丢失、号码停用或换到另一套设备,才发现真正的问题不在“怎么登录”,而在“谁能证明丢手机的人仍然是你”。
通行密钥使用一对密码学密钥。服务网站保存公开部分,私密部分留在设备或受保护的同步账户中。登录时,设备对网站发来的请求进行签名,私密部分不会交给网站。因为密钥与真实站点绑定,仿冒页面很难像骗取密码那样把它偷走,这也是它抵抗钓鱼的核心。
手机上的面容、指纹或设备密码,通常只是允许本机使用私密密钥的门锁,并不是把生物特征上传给网站。服务商看到的是一次有效的密码学证明。这个区别很重要:脸部识别坏了,可能还能用设备密码;设备和同步账户都失去,网站也不会凭一张自拍照自动恢复访问。
通行密钥大致分为可在同一生态系统中同步的类型,以及保存在特定设备或硬件安全钥匙上的类型。同步让换手机更方便,安全钥匙则适合需要更强隔离的账户。实际体验还取决于浏览器、操作系统、组织政策和网站支持程度,不能假设所有服务都能在所有设备上互通。
开始启用前,先画一张恢复路线:如果主手机今天掉进海里,哪台备用设备仍能登录同步账户?恢复邮箱是否仍可访问?电话号码是否最新?是否保存了恢复代码?高价值账户可准备一枚注册好的备用安全钥匙,放在与日常钥匙不同的安全地点,而不是两枚一起带出门。
很多网站在提供通行密钥的同时,仍保留旧密码、短信验证码或客服问答作为后门。新入口很强,恢复入口很弱,整体安全仍由最弱的一环决定。启用通行密钥后,应检查能否删除重复使用的旧密码、改成长而独特的备用密码,并关闭不再使用的电话号码和设备会话。
企业账户还要考虑离职、设备损坏和管理员恢复。不能把唯一通行密钥留在一名员工的个人手机上,也不能只靠管理员临时绕过。组织应规定至少两种经过测试的访问路径,记录设备归属,并在更换手机前先注册新设备,再撤销旧设备,避免在迁移中制造单点故障。
若手机已经丢失,先使用受信任的其他设备锁定或远程抹除它,修改同步账户的访问凭据,并查看服务中的已登录设备。随后按恢复路线进入重要账户,撤销遗失设备或相关通行密钥。不要点击声称“帮你找回账户”的陌生短信链接,失窃后的慌乱正是钓鱼者最喜欢利用的时刻。
每三到六个月做一次小演练,比把恢复代码打印后忘在抽屉里更可靠。确认备用设备能启动、硬件钥匙能被识别、恢复邮箱没有停用,家人或同事知道紧急资料放在哪里但无法随意使用。演练只需几分钟,却能发现换号码、换工作邮箱和旧设备退役留下的断点。
通行密钥的价值不是让人从此不思考安全,而是把日常登录从容易被复制的秘密,变成设备内完成的证明。它能大幅减少密码被猜中、重复使用和钓鱼的问题;至于丢设备以后能否回来,仍需要人事先设计。方便的入口与可靠的出口同时存在,才算真正完成升级。
资料来源
新西兰国家网络安全中心:高风险人士网络安全指南;新西兰国家网络安全中心:二〇二四年第一季度网络安全观察;快速身份在线联盟:通行密钥说明。本文提供一般信息,不代替针对个人情况的金融、医疗、移民、法律或其他专业意见;规定、价格、道路状况和个人情况请以相关机构最新资料为准。